自分の仕事のアプリは、自分で作る時代へ ― 作る前に知っておきたい安全の話
―― 外注すると高い道具を、自分で作る時代へ
あなたは今、
仕事の中で、どこまでを自分でやり、
どこからを外に頼んでいますか。
たとえば、お客様の管理表、
予約の確認、日々の記録。
自分の仕事に合う、小さな道具があれば、
もっと楽になるのに。
そう思ったことは、ないでしょうか。
こうした道具は、これまで、
他社に作ってもらうと、
相応の費用がかかるものでした。
いまは、AIに日本語で指示して、
自分で作れる時代になっています。
この記事では、
自分の作業用のアプリを作る意味と、
作る前に知っておきたい安全の話を、
私の体験をまじえてお話しします。
自分の道具を作れる人が、これから強くなる
私は、これからは、
自分の作業に必要なアプリを、
自分で作れるかどうかで、
仕事の進めやすさが変わってくる、
と考えています。
大がかりなものでなくて、かまいません。
ボタンを押すと、時間を計る。
入力した内容を、きれいに並べる。
そんな小さなもので、十分です。
他社に頼むと、費用もかかり、
やり取りの時間もかかります。
自分で作れば、思いついたその日に、
試して、直すことができます。
小さな道具を、自分で作れること。
それが、これからの強みになると、
私は思っています。
私の場合:このサイトを自分で作りました
いま、あなたが読んでいるこのサイト。
ブログと、
有料の動画が見られる会員サイトです。
これを、私は約1か月で作りました。
私は、プログラムの専門家ではありません。
AIと相談しながら、
少しずつ作りました。
同じものを外注すれば、
相応の費用がかかる規模です。
もう、自分で作れる時代が来ている。
私自身が、その実例のひとつです。
そして、作るときに、
いちばん気をつけたのが、安全です。
安全のために、私がやったこと
作るのが簡単になった分、
安全の確認が、後回しになりがちです。
私が気をつけたことを、3つ紹介します。
1. ログインにパスワードを持たない
このサイトのログインは、
メールに届くリンクだけです。
パスワードを、お客様から預かりません。
預かっていないものは、
サイトから漏れることがありません。
2. カードの情報を、サイトに入れない
決済は、専門のサービスに任せています。
カードの情報は、このサイトでは
扱っていません。
3. 記事を書く画面を、公開サイトに置かない
記事は、Notionで書いています。
記事を書くための画面は、
公開サイトの上には、ありません。
ログイン画面が増えるほど、
狙われる入口も増えるからです。
入口を増やさない。
それが、私の考え方です。
もちろん、これで完全に安全、
ということではありません。
だから、公開の前に、点検もしました。
作る前に知っておきたい、安全の話
作ったものを公開するとき、
いちばん大事なのは、これです。
入れてはいけないものを、
入れないこと。
具体的には、こんなものです。
・個人情報(お客様の名前や連絡先など)
・パスワード
・APIキー(外部サービスを使う合い鍵)
公開の場所に置いたファイルは、
誰でも見られる状態になります。
あとから消しても、見られた可能性は
残ります。
もうひとつ。
WordPressのように、
広く使われている仕組みでは、
脆弱性(守りの穴)の報告が、
毎年、数多くあります。
セキュリティ会社Patchstackの
2026年版の報告では、
新しく見つかった穴の多くは、
WordPress本体ではなく、
あとから足すプラグインやテーマ側でした。
(2026-11-12時点。出典:Patchstack)
出典は、英語のページです。
ブラウザの翻訳機能を使うと、
日本語になって、読みやすくなります。
WordPressが悪い、
という話ではありません。
使う人も部品も多いぶん、
更新と管理が欠かせない、という話です。
自分で作るときも、同じです。
作って終わりではなく、
公開したあとも、見直します。
ペネトレーションテスト(侵入テスト)という考え方
安全の確認には、
ペネトレーションテスト(侵入テスト)
という方法があります。
「ペンテスト」と略して呼ばれます。
攻撃する側と同じ手口で、
実際に侵入できるかを試す検査です。
守る側の思い込みを、
外から確かめる役目があります。
一般には、専門の会社が行うもので、
欠陥を洗い出す「脆弱性診断」とは、
別のものとして扱われます。
公開する前に、「外から見たら、
どう見えるか」を、一度考える。
ここでは、こういう考え方がある、
とだけ、覚えておいてください。
自分で作るときは、公開前の確認で、
同じ目線を持つことが、第一歩です。
たとえば、こんな場面です
公開したアプリを、あとで見直したら、
テストに使った名前やメールアドレスが、
そのまま残っていた。
これは、よくある例です。
悪気はなく、うっかり起きます。
だから、公開の前に、
「入れてはいけないものが、
入っていないか」を確認する。
その一手間が、役に立ちます。
まとめ
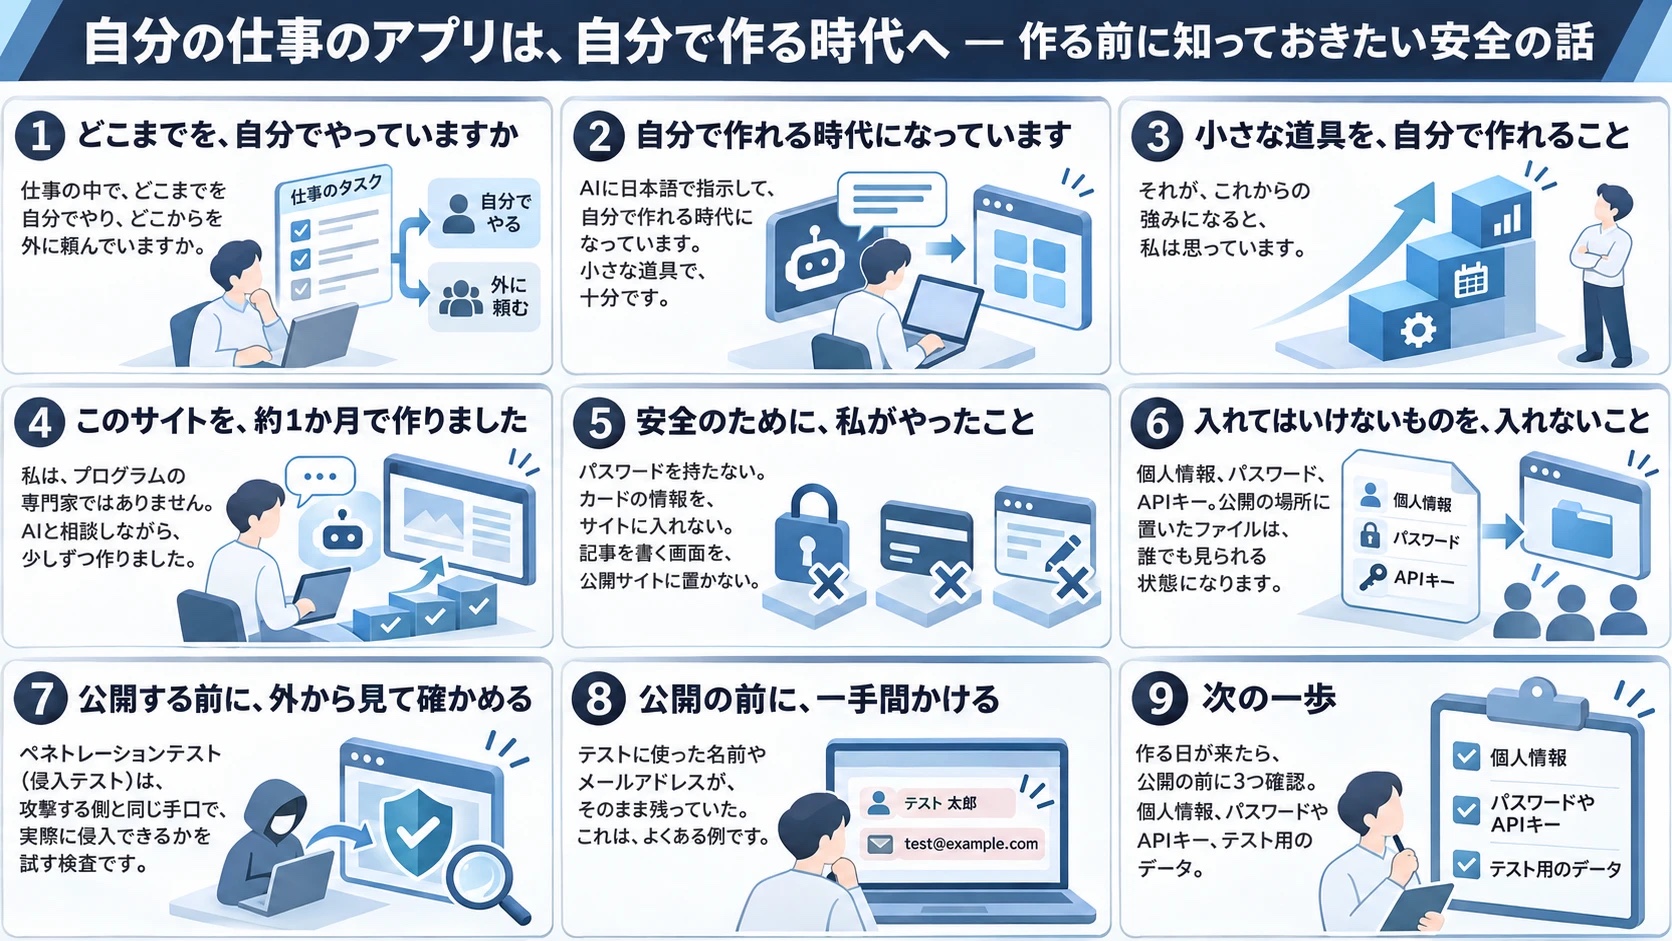
- 自分の仕事の道具は、自分で作れる時代になった
- 作る人が、安全の確認も引き受ける
- 入れない。入口を増やさない。公開前に確かめる
次の一歩
今日は、1つだけ、書き出してみてください。
「自分の仕事で、
毎回やっている作業のうち、
小さな道具にできそうなもの」を、
紙でも、メモでも、1行で。
うまく書けなくても、
大丈夫です。
作るのは、そのあとで、かまいません。
いつか、実際に作る日が来たら、
公開する前に、
この3つを確認してください。
・個人情報は、入っていないか
・パスワードやAPIキーは、入っていないか
・テスト用のデータは、残っていないか
この3つを見るだけでも、
うっかりは、ずいぶん減ります。
関連記事:
AIに何を任せ、何を自分で決めるか ― 判断軸としてのAI活用
AIで時間ができたら、あなたは何をしますか
関連動画
守るものを知る
シリーズ「AIを使う前に整える セキュリティの基本」(全7話・約11分・すべて無料)
無料で全編ご覧いただけます
募集中のセミナー
Codexで初めてのアプリ作り
日本語の指示でアプリを作り、安全を確認して公開する
関連する記事
効率化
AIには、打たずに話して伝える ― 音声入力 Aqua Voice を使って
AIに頼むとき、打つより話すほうが、情報が多く伝わります。音声入力ツール Aqua Voice の特徴と、私の使い方、買い切りのVoiceInkとの違いを紹介します。(PR)
マインド
AIで時間ができたら、あなたは何をしますか
AIで作業が楽になった。では、浮いた時間で何をしたいのか。仕事とAIを大切にしながら、人との時間やアナログも手放さない。その考え方を、私自身の体験をもとにお話しします。
デザイン
デザインの基礎はAI時代こそ効く
AIで画像は作れるのに「それっぽい」で止まってしまう。足りないのはセンスではなく、判断のものさしです。Photoshop、Canva、Affinityと道具が変わっても効き続ける、デザインの基礎の話。